RiskIA : qui utilise l’IA, avec quelles données, et qui valide ?
Dépenses mal suivies, agents trop autonomes, données exposées : l’usage incontrôlé de l’IA crée des risques très concrets. Qui utilise quel outil, pour quel résultat et avec quelles limites ?
RiskIA aide vos équipes à relier usages, coûts, agents, traitements et preuves pour décider.
En démonstration, sur données fictives, voyez quoi renseigner, quoi vérifier et quoi suivre.
TROIS SITUATIONS TRÈS CONCRÈTES
Ce que vous faites avec RiskIA
Des exemples sur données fictives : une situation, quelques gestes simples et un résultat visible.
Un assistant résume des dossiers
La situation. Une collaboratrice utilise un assistant IA pour résumer des dossiers.
Vous faites.
• Enregistrer l’outil, son objectif et les données transmises.
• Désigner la personne qui valide l’usage.
Vous retrouvez. La fiche d’usage et son responsable.
Un agent prépare une revue de fournisseurs
La situation. Un agent IA doit préparer une revue de fournisseurs.
Vous faites.
• Décrire ce qu’il peut préparer.
• Lister les contrôles et les pièces à vérifier.
• Désigner qui valide le résultat.
Vous retrouvez. Un périmètre clair et les points à vérifier avant validation.
Une instruction suspecte dans un document
La situation. Un collaborateur signale une instruction suspecte dans un document transmis à un assistant.
Vous faites.
• Rattacher l’incident à l’usage concerné.
• Confier la correction à un responsable.
• Rassembler les preuves de correction.
Vous retrouvez. L’incident, l’action et les preuves à examiner avant de clore.
LA MAÎTRISE DE L’IA AU QUOTIDIEN
Coûts, agents, données : gardez la main
La conformité à l’AI Act fait partie du sujet. Au quotidien, il faut aussi maîtriser les dépenses, les actions des agents et la circulation des données. Vos équipes fixent les limites et les priorités.
Objectif, temps, coût des tokens
Pour quel objectif et quelle qualité de résultat ? Quel temps de traitement et de supervision, quel coût estimé des tokens et quel budget ?
En démonstration. Examinez une estimation sur un usage fictif, puis arbitrez : poursuivre, ajuster ou revoir l’usage.
Agents, droits et délégations
Quels outils, données, actions et délégations sont autorisés ? Qui supervise, qui valide et quand reprendre la main ?
En démonstration. Examinez la mission d’un agent fictif, ses limites d’accès et ses points de validation avant de lui confier une tâche.
Cartographie des traitements
D’où viennent les données, où vont-elles, pour quelle finalité et quels destinataires ? Qui y accède, et quels outils dépendent d’un même fournisseur ?
En démonstration. Suivez les liens d’un traitement fictif pour examiner avec vos équipes cyber et RGPD les risques de fuite, d’accès inadapté ou d’indisponibilité.
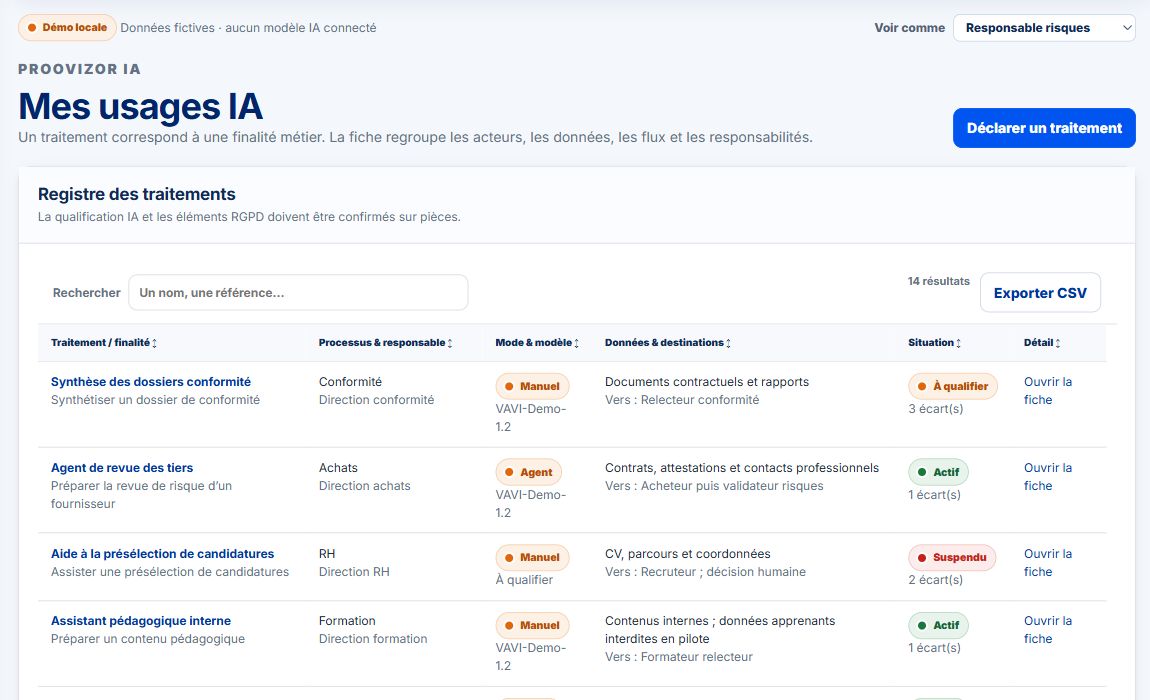
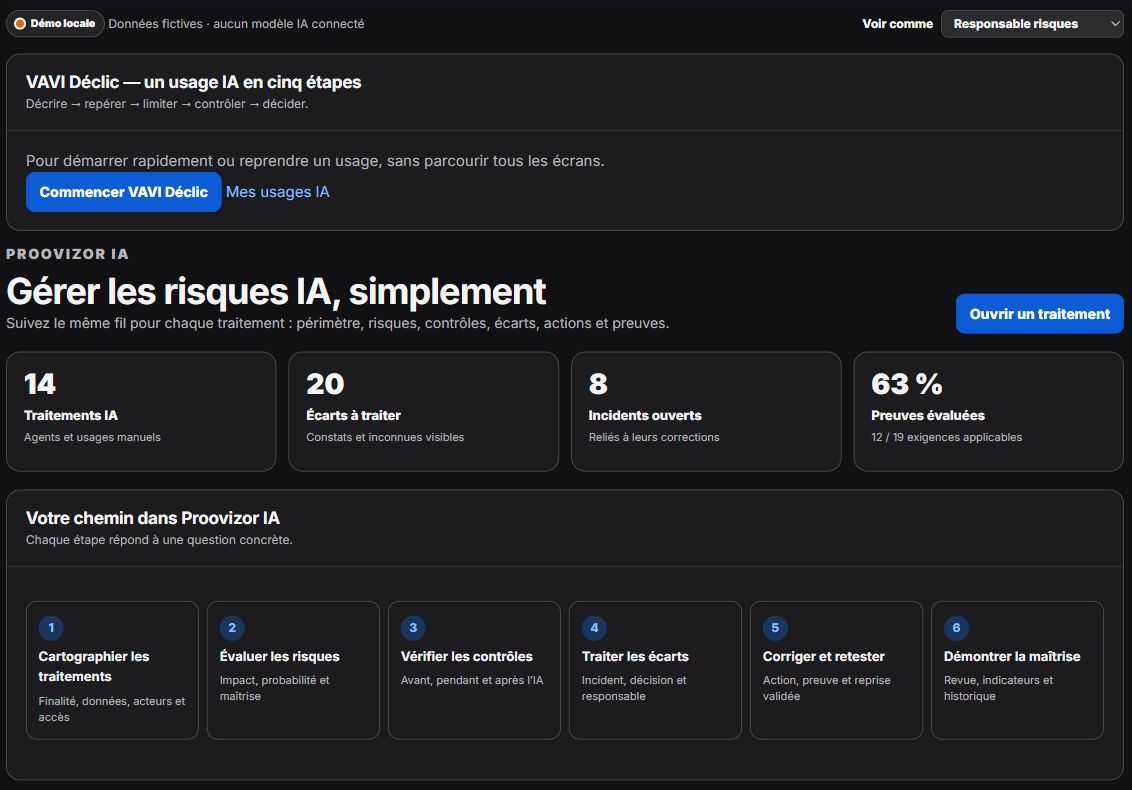
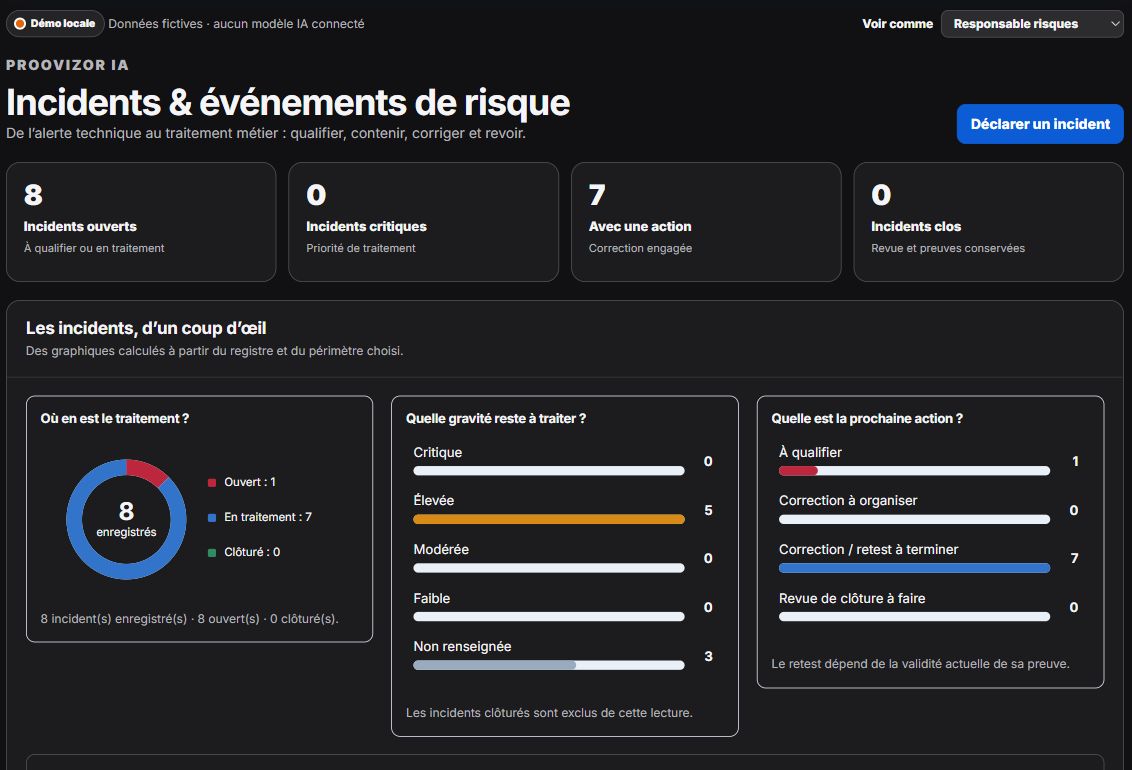
Aperçu de l’interface, sur données fictives
Trois vues illustratives : le registre des usages en thème clair, puis le pilotage et les incidents en thème sombre. Interface PROOVIZOR IA, données fictives. Cliquez sur une capture pour l’agrandir.
POUR DÉMARRER, SIMPLEMENT
Trois questions avant de commencer
Sur des données fictives, nous refaisons ces gestes devant vous. Puis nous échangeons sur vos propres usages.
Qui décide ?
Vos équipes. Elles examinent les éléments, valident les actions et gardent la décision.
Faut-il connecter nos outils ?
La démonstration utilise des données fictives. Les raccordements éventuels sont étudiés ensuite, selon votre contexte.
Et l’AI Act ?
RiskIA aide à organiser l’examen de vos usages. Il ne remplace pas votre analyse juridique et ne garantit pas la conformité.